
Tres incidentes recientes en plugins de WordPress han expuesto vulnerabilidades en las actualizaciones, con posibles riesgos para el posicionamiento web. Plugins como Social Warfare, Gravity Forms y Rank Math SEO PRO sufrieron compromisos que podrían afectar la indexación y el contenido.
Plugins como Social Warfare, Gravity Forms y Rank Math SEO PRO habrían sufrido actualizaciones comprometidas que inyectaron malware, con posibles consecuencias para el posicionamiento web, de acuerdo con investigaciones.
Actualizaciones de WordPress: un posible vector de riesgo SEO
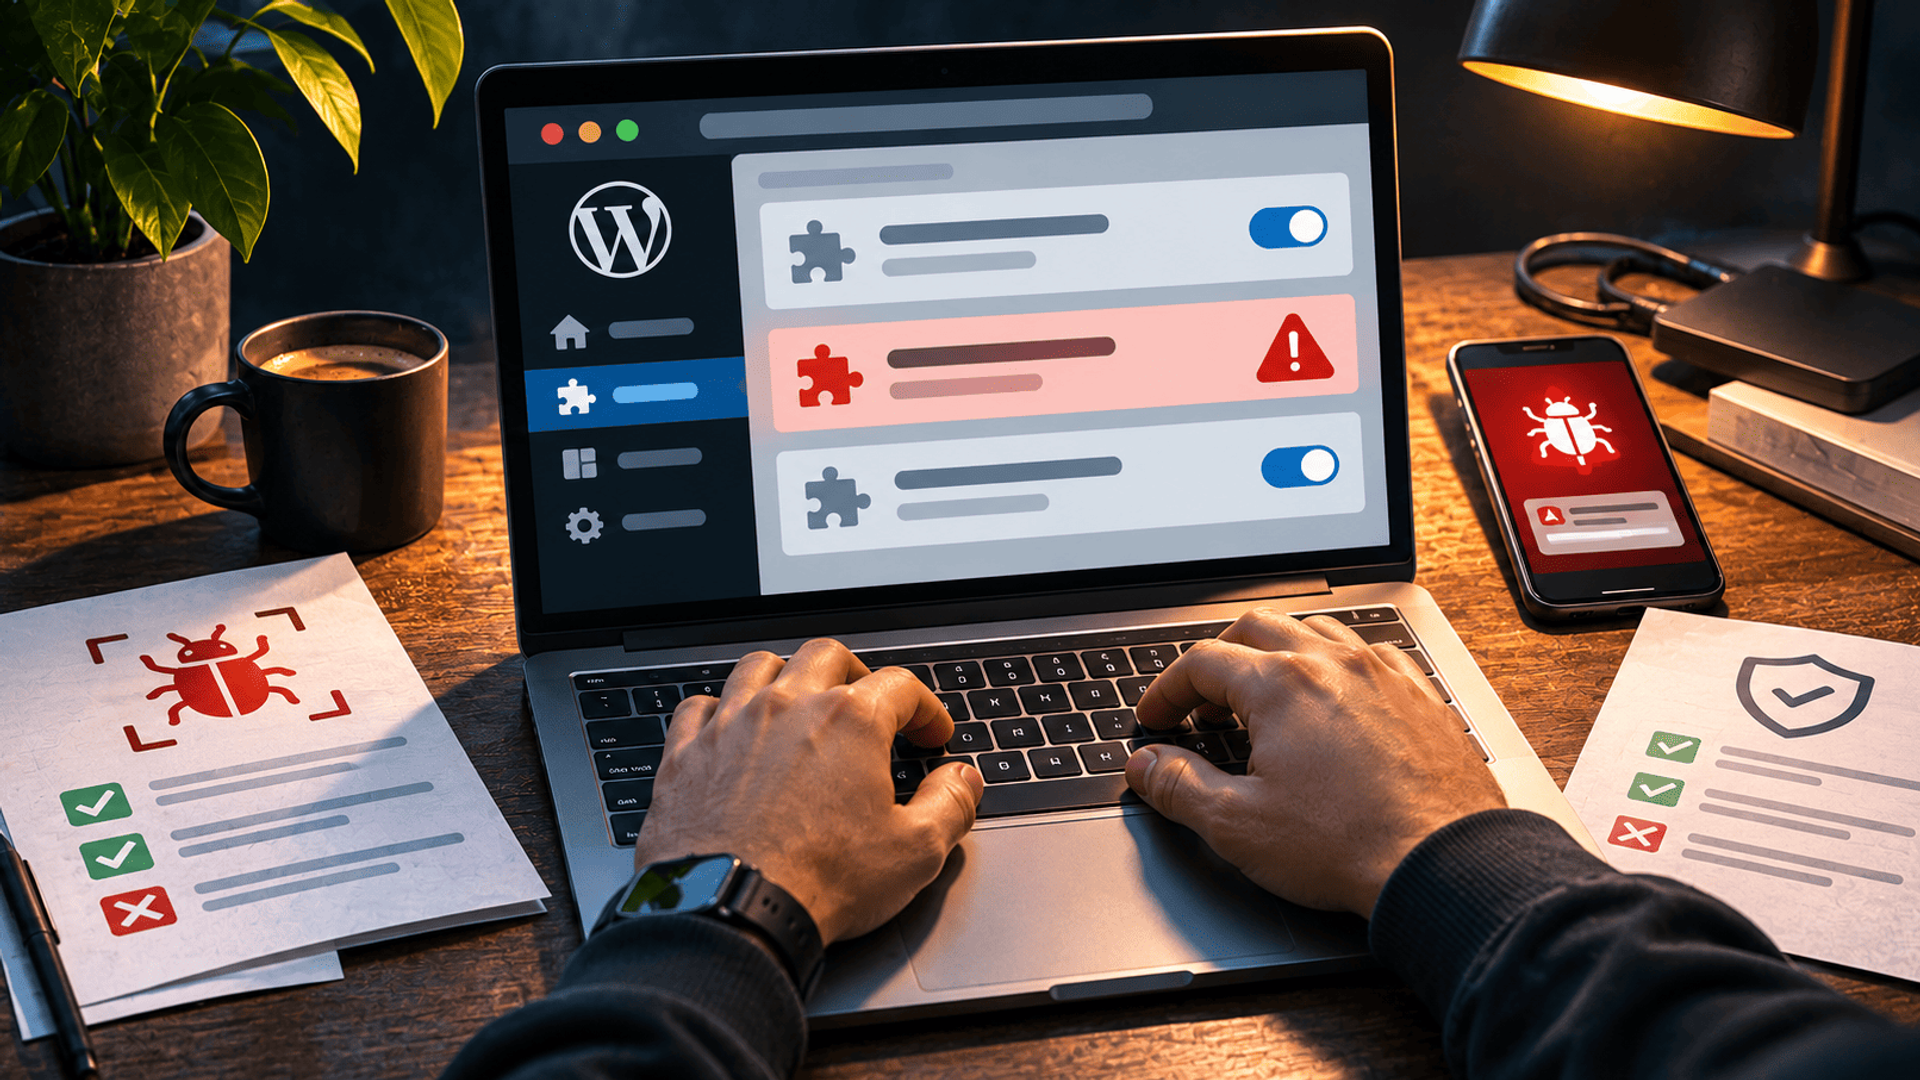
Tres incidentes entre 2024 y 2025 habrían expuesto vulnerabilidades en los mecanismos de actualización de WordPress, tradicionalmente considerados seguros. Según investigaciones de Wordfence, se detectaron compromisos en plugins como Social Warfare (junio 2024), Gravity Forms (julio 2025) y Rank Math SEO PRO (octubre 2025), donde código malicioso podría haber permitido crear cuentas administrativas no autorizadas, exfiltrar datos y manipular contenido indexable.
El caso de Social Warfare habría afectado aproximadamente 35,000 instalaciones potenciales, aunque Wordfence no pudo confirmar cuántas recibieron actualizaciones maliciosas. El código inyectado incluía capacidades para alterar directivas de rastreo e inyectar spam SEO, problemas que podrían confundirse con fallos técnicos ordinarios.
Cuando la misma versión no es igual
El riesgo iría más allá de instalar plugins desactualizados. En octubre 2025, Rank Math SEO PRO distribuyó su versión 3.0.123 limpia el 7 de octubre, pero paquetes descargados entre el 15 (20:02 UTC) y 16 de octubre (07:12 UTC) contendrían malware (CVSS 9.8, clasificado como crítico). Rank Math eliminó los archivos afectados, lanzó la versión 3.0.124 limpia y advirtió a clientes afectados que trataran sus instalaciones como comprometidas.
Un patrón similar ocurrió con Gravity Forms en julio 2025: copias manuales de las versiones 2.9.11.1 y 2.9.12 descargadas entre el 9 y 10 de julio estarían modificadas maliciosamente, aunque su servicio de actualización automática permaneció seguro.
Límites de las soluciones actuales
En junio 2026, Matt Mullenweg anunció 'Protect the Shire', que introduce un período de espera para nuevos plugins y temas antes de actualizaciones automáticas vía WordPress.org. Sin embargo, según el análisis, esta medida no cubriría plugins comerciales con sistemas de actualización propios, dejando un vacío.
Posibles señales de alerta para equipos SEO
Síntomas que podrían indicar compromiso incluirían:
- URLs desconocidas en Search Console.
- Redirecciones no documentadas en crawls.
- Cambios en etiquetas canónicas sin lanzamientos asociados.
- Discrepancias entre contenido renderizado y lo publicado.
Estas anomalías no confirmarían automáticamente una brecha, pero deberían investigarse como posibles indicadores.
Preguntas para mitigar riesgos
Los equipos podrían evaluar:
- ¿La organización retiene fechas de actualización y registros de implementación?
- ¿Los plugins comerciales usan sistemas de entrega separados?
- ¿Quién verifica la integridad de archivos cuando un proveedor identifica una ventana de descarga afectada?
- ¿El plan de recuperación incluye verificar cuentas no autorizadas y credenciales expuestas?
- ¿Quién recibe reportes de URLs sospechosas o cambios en instrucciones de indexación?
Estos incidentes no serían razón para dejar de actualizar plugins, pero sí subrayarían la necesidad de verificar la legitimidad de las actualizaciones más allá de su mera instalación.
Lo que hay que saber
¿Qué plugins de WordPress han sufrido actualizaciones comprometidas con malware?
Según Wordfence, los plugins afectados incluyen Social Warfare (junio 2024), Gravity Forms (julio 2025) y Rank Math SEO PRO (octubre 2025). El malware permitía crear cuentas administrativas no autorizadas y manipular contenido indexable.
¿Cuántas instalaciones de WordPress podrían haberse visto afectadas por el malware en Social Warfare?
El incidente de Social Warfare habría afectado aproximadamente 35,000 instalaciones potenciales, aunque no se confirmó cuántas recibieron actualizaciones maliciosas.
¿Qué medidas ha tomado WordPress para prevenir actualizaciones comprometidas en el futuro?
En junio 2026, Matt Mullenweg anunció 'Protect the Shire', que introduce un período de espera para nuevos plugins y temas antes de actualizaciones automáticas. Sin embargo, esta medida no cubre plugins comerciales con sistemas de actualización propios.
¿Qué señales podrían indicar que un sitio WordPress está comprometido por malware?
Señales de alerta incluyen URLs desconocidas en Search Console, redirecciones no documentadas en crawls, cambios en etiquetas canónicas sin lanzamientos asociados y discrepancias entre contenido renderizado y lo publicado.