
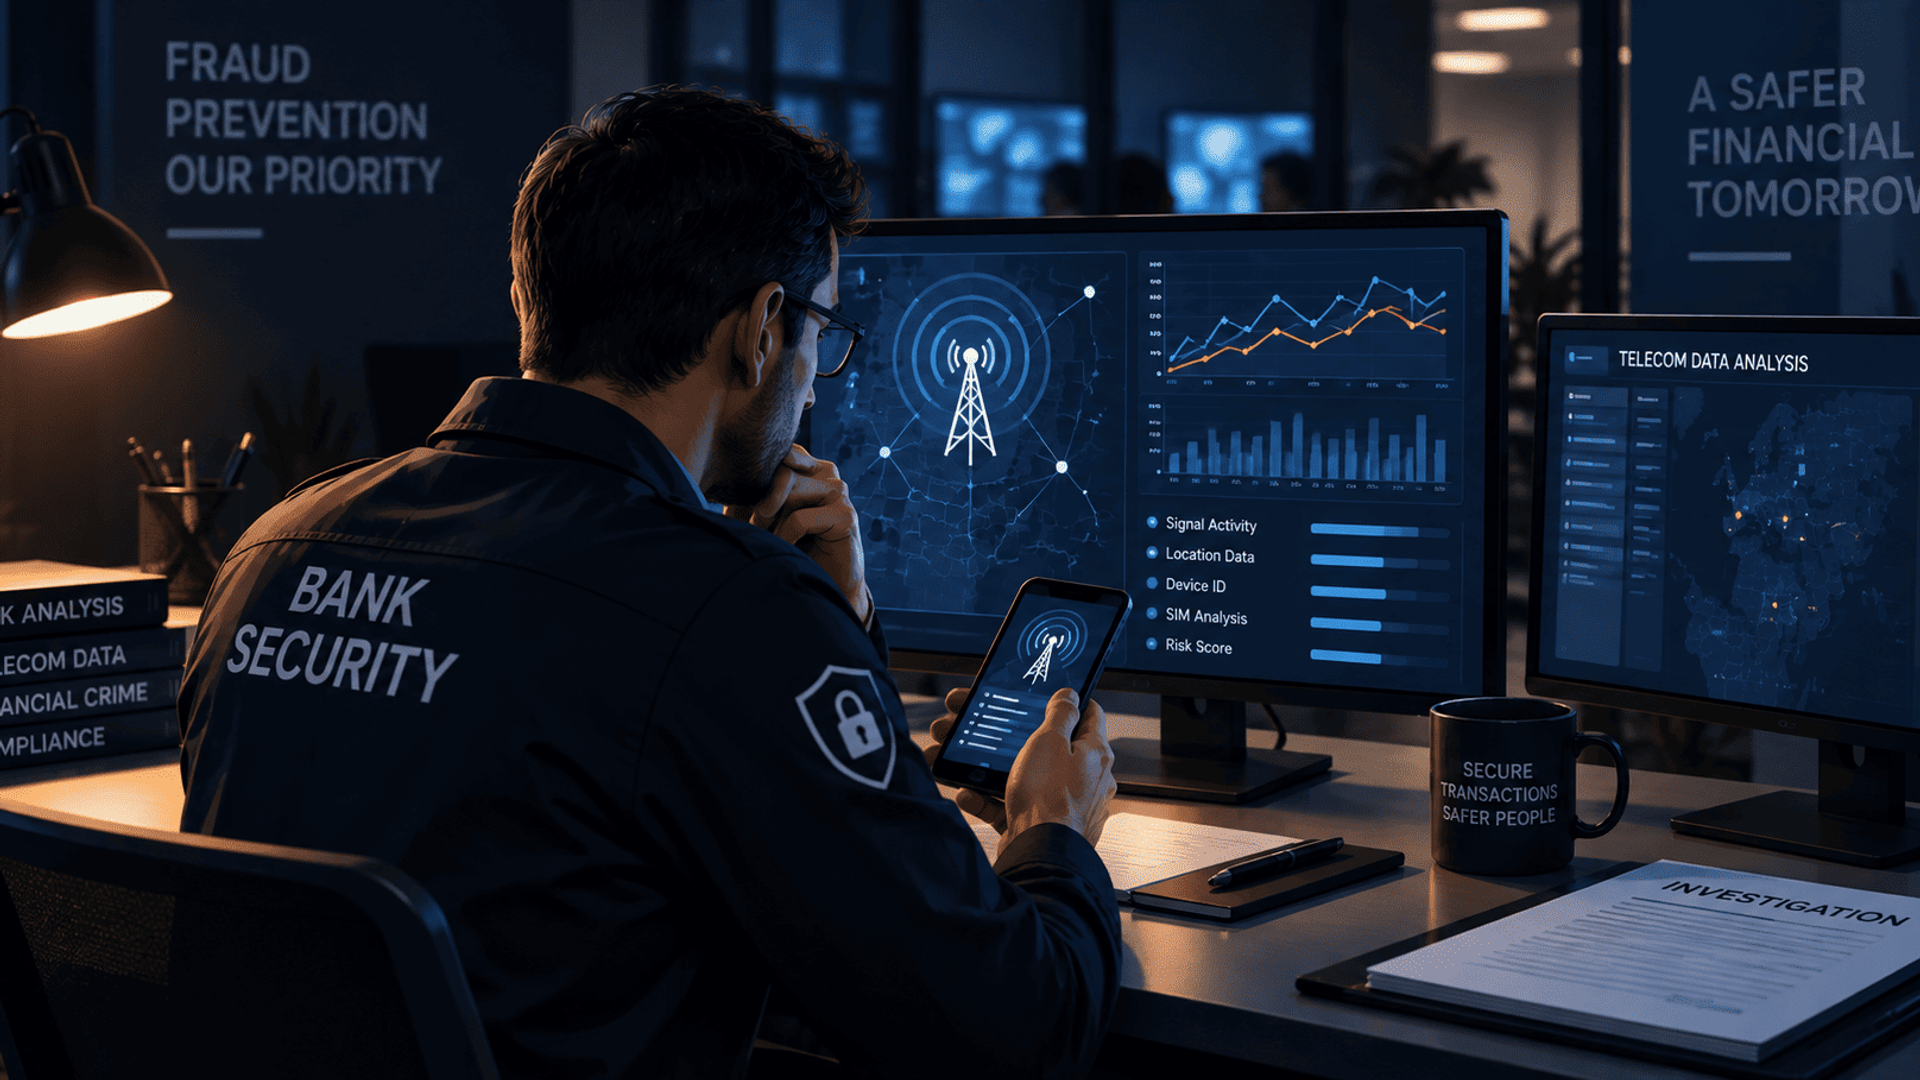
Itaú y Bradesco implementan sistemas que analizan datos de telecomunicaciones como capa adicional de seguridad en transacciones Pix, detectando patrones sospechosos en tiempo real.
Itaú y Bradesco implementan sistemas que analizan señales telefónicas como capa adicional para detectar transacciones sospechosas en tiempo real, bajo la Resolución 343/2023 del Banco Central y respetando el principio de minimización de datos.
Cómo funcionan los sistemas antifraude con datos telecom
Itaú y Bradesco han implementado un sistema que analiza datos de telecomunicaciones como capa adicional de seguridad para detectar transacciones Pix sospechosas en tiempo real. Según Finsiders Brasil, la herramienta cruza información de la operación, comportamiento habitual del cliente y cuenta de destino, sin acceder al contenido de llamadas.
«Cuando hay indicios de riesgo, el banco puede presentar una alerta contextualizada, solicitar validación adicional o negar la operación», explicó Felipe Tambelini de Itaú. Por su parte, Bradesco utiliza señales como llamadas en curso como «indicativo adicional de riesgo», según André Augusto Andrade. Santander, Vivo, Claro y Nubank no confirmaron su uso al cierre del reportaje.
Detalles técnicos y protecciones
Itaú utiliza el servicio 'Origem Verificada' a través de ABR Telecom (contratada por Anatel) para validar la identidad y origen de llamadas en los troncos telefónicos, combatiendo el spoofing. Bradesco analiza en su canal 'Fone Fácil' señales como el número de origen, historial de uso y correspondencia con el número registrado.
«La información de que el cliente está en una llamada puede ser utilizada como un indicativo adicional de riesgo dentro los mecanismos de protección y monitorización de la transacción», agregó Andrade de Bradesco.
Según Rafael Garcia de Fico, la integración directa entre operadoras y plataformas bancarias permite consultar estos datos en tiempo real durante autenticaciones o intentos de Pix. «Normalmente esto entra via integración directa entre la operadora y la plataforma de decisión del banco», explicó.
Contexto: aumento de fraudes en sector financiero
El primer semestre de este año registró 631.860 intentos de fraude de identidad en el sector de telefonía, un incremento del 51.4% frente al mismo período de 2025, según datos de Serasa Experian. El sector financiero concentró el 61.1% de estos intentos, con un crecimiento anual del 9.5% en fraudes dirigidos a instituciones bancarias.
Leandro Bartolassi de Serasa Experian —empresa que compite en esta categoría— destacó que «las señales de telecomunicaciones funcionan como una capa adicional antifraude al combinarse con datos de identidad y comportamiento». Estas técnicas buscan equilibrar seguridad y privacidad: los bancos no acceden a interlocutores ni contenido de comunicaciones.
Marco regulatorio y protección de datos
La Resolución conjunta CMN/BC 343/2023 establece el marco legal para que las instituciones financieras compartan datos sobre intentos de fraude, respetando los límites de la LGPD. Según Hesron Hori de Under Protection, esta resolución es la vía principal para el intercambio de información telecom, aplicable específicamente a transacciones Pix.
La norma permite acceder a datos como la ubicación donde se ejecutó el fraude y la identificación del dispositivo electrónico utilizado, pero protege el contenido de las comunicaciones bajo secreto. Leo Rosenbaum de Rosenbaum Advogados destacó el principio de minimización: «Es una solución más compatible con la LGPD, porque reduce la circulación de datos personales».
Rosenbaum propone un modelo preferencial: «Una plataforma intermediaria, con gobernanza regulatória y compartimiento de indicadores de riesgo, y no das bases brutas de dados. O banco poderia consultar em tempo real se determinada informação apresenta um determinado nível de risco».
El Banco Central no gestiona directamente este ecosistema de datos, según Hori, dejando la responsabilidad operativa a las instituciones financieras. Los bancos reciben solo lo estrictamente necesario para combatir el fraude, no el historial completo de telecomunicaciones.
Lo que hay que saber
¿Qué bancos en Brasil están usando datos de telecomunicaciones para combatir fraudes en Pix?
Itaú y Bradesco han implementado sistemas que analizan datos de telecomunicaciones como capa adicional de seguridad para detectar transacciones Pix sospechosas en tiempo real. Santander, Vivo, Claro y Nubank no confirmaron su uso al cierre del reportaje.
¿Cómo funcionan los sistemas antifraude con datos de telecomunicaciones en los bancos brasileños?
Los bancos cruzan información de la operación, comportamiento habitual del cliente y cuenta de destino, sin acceder al contenido de llamadas. Itaú utiliza 'Origem Verificada' para validar la identidad y origen de llamadas, mientras Bradesco analiza señales como el número de origen y correspondencia con el número registrado.
¿Qué marco legal permite a los bancos brasileños usar datos de telecomunicaciones contra fraudes?
La Resolución conjunta CMN/BC 343/2023 establece el marco legal para que las instituciones financieras compartan datos sobre intentos de fraude, respetando los límites de la LGPD. La norma permite acceder a datos como ubicación e identificación del dispositivo, pero protege el contenido de las comunicaciones.
¿Qué datos de telecomunicaciones pueden acceder los bancos para combatir fraudes en Pix?
Los bancos pueden acceder a datos como la ubicación donde se ejecutó el fraude y la identificación del dispositivo electrónico utilizado, pero no al contenido de las comunicaciones. Reciben solo lo estrictamente necesario para combatir el fraude, no el historial completo.